Министерството за дигитална трансформација ја информира јавноста дека веб-страниците на Владата и министерствата беа навремено заштитени со преземање превентивни и технички мерки, по објавувањето на информациите за критичните безбедносни ранливости во програмскиот јазик ПХП, кои предизвикаа привремено исклучување на бројни владини веб-страници низ Европа и светот.
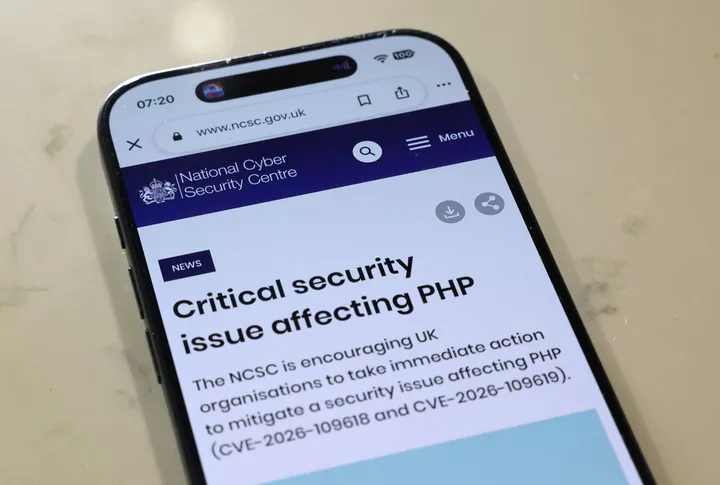
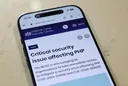
Развивачите на програмскиот јазик ПХП во средата објавија итни поправки за ранливости кои со години се криеле во нивниот софтвер, сè додека не биле откриени со помош на вештачка интелигенција (ВИ).
Тие ги повикаа сите корисници веднаш да направат ажурирање.
ПХП, јазик што датира од раните 1990. години, се наоѓа во позадината на популарните платформи за веб-развој, па затоа неговите ранливости можат да влијаат на широк спектар на веб-страници, од онлајн продавници и новински портали до владини услуги.
„Во рамките на превентивните активности, привремено беше блокиран надворешниот веб-сообраќај кон засегнатите системи, со цел да се спречи евентуално искористување на ранливостите. Потоа беа спроведени проверки на софтверските верзии, применети соодветни безбедносни закрпи и ажурирања и проверени функционалноста и безбедноста на веб-сервисите“, рекоа од МДТ.
Според министерството, преземените мерки се насочени кон намалување на ризикот од неовластен пристап, извршување злонамерен код и потенцијално компромитирање на веб-серверите.
„Од досегашните проверки, не се утврдени индикации за успешно искористување на наведените ранливости или за компромитирање на веб-страниците на Владата и министерствата. Министерството за дигитална трансформација, преку Секторот за сајбер-безбедност и владиниот тим за одговор на компјутерски безбедносни инциденти (МКД-ГОВ-ЦСИРТ), продолжува со засилено и континуирано следење на сајбер-заканите, анализа на безбедносните настани и лог-записите, како и проверка на потенцијалните индикатори за компромитирање“, соопшти МДТ.